오랫동안 사용해 온 이메일 계정일수록 정기적인 비밀번호 변경은 개인정보 보호를 위한 필수적인 습관입니다. 특히 다음(Daum) 메일은 금융, 공공기관, 포털 서비스 등 다양한 사이트의 본인 인증이나 알림 수단으로 연동되어 있어 계정 보안에 각별한 주의가 필요합니다.
최근에는 다음 서비스가 카카오 계정으로 통합되면서 비밀번호 변경 절차가 과거와 달라져 헷갈려 하시는 분들이 많습니다. 본 포스팅에서는 PC 웹 환경부터 모바일 앱 환경, 그리고 기존 비밀번호를 분실했을 때의 대처법까지 누구나 쉽게 따라 할 수 있도록 상세히 정리해 드립니다.
1. 다음 메일과 카카오 계정 통합 체계 이해하기
다음 메일의 비밀번호를 변경하기 전에 먼저 확인해야 할 점은 본인의 계정이 카카오 계정과 통합되었는지 여부입니다. 현재 다음 포털은 카카오와의 통합 인증을 기본으로 사용하고 있으므로, 대부분의 이용자는 카카오 계정 관리 페이지를 통해 비밀번호를 변경해야 합니다.
통합 계정을 이용 중이라면 비밀번호를 변경했을 때 다음 메일뿐만 아니라 카카오톡, 카카오페이, 카카오T 등 연동된 모든 카카오 서비스의 접속 비밀번호가 함께 변경됩니다. 따라서 변경 후 다른 기기에서 재로그인이 필요할 수 있음을 미리 염두에 두시는 것이 좋습니다.
2. PC 웹 브라우저에서 다음 메일 비밀번호 변경하기
컴퓨터를 이용하여 웹 브라우저에서 비밀번호를 변경하는 방법은 직관적이고 빠릅니다. 다음 공식 홈페이지에 접속하여 로그인한 뒤, 우측 상단의 프로필 영역에서 계정 관리 메뉴로 이동하면 손쉽게 진행할 수 있습니다.
구체적인 진행 단계는 다음과 같습니다.
- 다음 메인 페이지에서 로그인 후 우측 상단의 닉네임을 클릭합니다.
- 나타나는 메뉴에서 카카오계정 관리 버튼을 선택합니다.
- 계정 관리 페이지의 상단 메뉴 중 계정 보안 탭을 클릭합니다.
- 보안 설정 목록에서 비밀번호 변경 항목을 선택합니다.
- 현재 사용 중인 비밀번호를 입력하여 본인 인증을 마친 후, 새롭게 사용할 비밀번호를 2회 입력하고 완료합니다.
3. 모바일 다음 앱 및 스마트폰 브라우저에서 변경하기
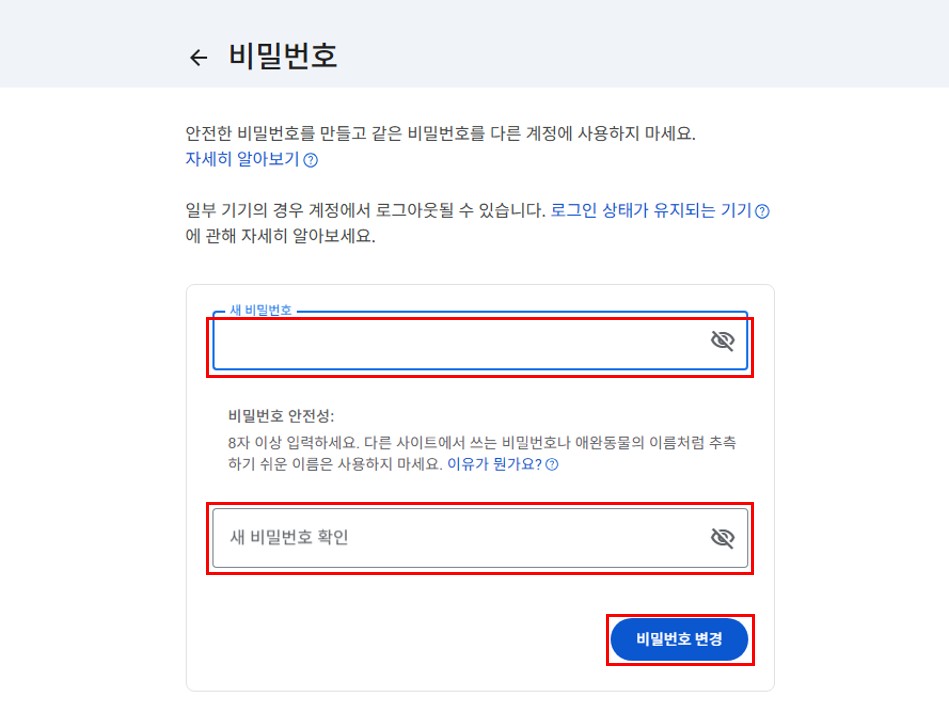
스마트폰을 주로 사용하는 환경이라면 다음 앱이나 모바일 브라우저를 통해서도 간편하게 비밀번호를 갱신할 수 있습니다. 이동 중이거나 PC 접근이 어려운 상황에서도 몇 번의 터치만으로 보안 설정을 마칠 수 있어 매우 편리합니다.
모바일 다음 앱 기준 변경 절차는 아래와 같습니다.
- 다음 앱을 실행한 후 좌측 상단의 메뉴 아이콘(三)을 터치합니다.
- 상단에 위치한 본인의 프로필 사진 또는 닉네임을 누릅니다.
- 내 정보 화면에서 계정 보안 항목을 선택합니다.
- 비밀번호 변경을 선택한 뒤, 현재 비밀번호와 신규 비밀번호를 차례대로 입력하여 설정을 완료합니다.
4. 현재 비밀번호를 잊어버렸을 때 재설정하는 방법
기존 비밀번호가 기억나지 않아 로그인을 하지 못하는 상태라면 '비밀번호 변경'이 아닌 비밀번호 재설정 과정을 거쳐야 합니다. 로그인 화면 하단에 위치한 '비밀번호 찾기' 링크를 이용하면 등록된 본인 확인 수단을 통해 새로운 비밀번호를 즉시 설정할 수 있습니다.
비밀번호 재설정 시 활용할 수 있는 인증 수단은 다음과 같습니다.
- 휴대폰 본인 인증: 본인 명의의 스마트폰으로 SMS 인증번호를 수신하여 확인
- 이메일 인증: 사전에 비상 연락용으로 등록해 둔 외부 이메일 주소로 인증 링크 수신
- 카카오톡 인증: 사용 중인 스마트폰의 카카오톡 지갑 또는 푸시 알림을 통한 간편 인증
인증 절차가 정상적으로 완료되면 기존 비밀번호를 묻지 않고 바로 새 비밀번호를 등록할 수 있는 페이지로 전환됩니다.
5. 안전한 비밀번호 설정 규칙 및 2단계 인증 추천
비밀번호를 변경할 때는 타인이 쉽게 유추할 수 없는 조합을 사용하는 것이 기본입니다. 생년월일, 전화번호 뒷자리, 연속된 숫자나 키보드 배열(예: 1234, qwerty)은 피해야 하며, 영문 대소문자, 숫자, 특수문자를 혼합하여 최소 8~16자 이상으로 구성하는 것을 권장합니다.
더욱 강력한 보안을 유지하기 위해서는 비밀번호 변경과 함께 2단계 인증(2-Factor Authentication)을 활성화하는 것이 효과적입니다. 2단계 인증을 설정해 두면 아이디와 비밀번호가 외부에 노출되더라도 등록된 기기로 전송되는 일회용 인증번호 없이는 로그인이 불가능하여 계정 탈취를 완벽에 가깝게 차단할 수 있습니다.